SSHの秘密鍵をディスク上に置く運用をやめ、YubiKey、TPM、Apple Secure Enclaveという3種類のハードウェアへ全面的に移行した記録。パスフレーズ付きの従来方式でも多くの脅威モデルには十分だと認めた上で、各方式の仕組みと、無人利用やMacのクラムシェルモードといった実運用上の注意点まで検証している。
1 :何もしていないのに壊れました :2026/11/16(月) 08:14:00.13 ID:S1k7yXwx
SSHの秘密鍵、ディスクに置くの全部やめた
鍵は全部 YubiKey と TPM と Mac の Secure Enclave の中に入れた
https://blog.infected.systems/posts/2026-11-03-i-deleted-all-my-ssh-keys/
2 :何もしていないのに壊れました :2026/11/16(月) 08:25:56.88 ID:eTIZWPUp
ファッ!? 鍵全部消した!?
もう二度とサーバに入れんやん、自爆したンゴ!?
3 :何もしていないのに壊れました :2026/11/16(月) 08:27:18.32 ID:Yda5+FS1
>>2 消したのはディスクに置いてあった鍵ファイルだぞ
鍵そのものはハードウェアの中に引っ越した、って話なんだよな
4 :何もしていないのに壊れました :2026/11/16(月) 08:41:05.14 ID:MNu9Yda5
そもそもパスフレーズ付きの鍵ファイルで十分じゃないの
わざわざハードウェアに分ける意味が分からない
5 :何もしていないのに壊れました :2026/11/16(月) 08:49:18.68 ID:Yda5+FS1
>>4 そこは筆者も最初に認めてるんだよな
パスフレーズをかければ bcrypt と AES で暗号化されるし、ssh-agent に入れれば入力はセッションに1回だけだ
大抵の脅威モデルなら従来方式で十分、と書いてある
6 :何もしていないのに壊れました :2026/11/16(月) 08:56:56.42 ID:eTIZWPUp
ほな何で移したんや!
十分なら意味ないやんけ!
7 :何もしていないのに壊れました :2026/11/16(月) 09:07:00.49 ID:S1k7yXwx
イッチやが、ぶっちゃけ「満足のため」が大きい
平文の鍵素材がディスクに1つも無い状態を、一回作ってみたかったんや
8 :何もしていないのに壊れました :2026/11/16(月) 09:16:29.08 ID:Hgh0DsJG
自己満足のためって正直に書くあたり、ぐう好感
結局そういう理由がいちばん強いンゴ
9 :何もしていないのに壊れました :2026/11/16(月) 09:21:23.44 ID:4r23Knct
で、その hardware-resident ってやつは普通の鍵と何が違うん
10 :何もしていないのに壊れました :2026/11/16(月) 09:24:43.25 ID:Yda5+FS1
>>9 要は秘密鍵の素材がハードウェアの外に出ないってことだぞ
ディスクに残るファイルは鍵そのものじゃなくて、中の鍵を指すだけの取っ手みたいなものだ
取っ手だけ盗まれても鍵は使えない、そこが肝なんだよな
11 :何もしていないのに壊れました :2026/11/16(月) 09:31:25.71 ID:RiHgh0Ds
関係ないけどワイの id_rsa、10年近く使い回しとるわ
この前情シスに見つかってクッソ怒られた
12 :何もしていないのに壊れました :2026/11/16(月) 09:38:42.53 ID:ctqjoV8f
>>11 作り直せ定期
10年モノはヴィンテージ通り越して化石やぞ
13 :何もしていないのに壊れました :2026/11/16(月) 09:47:33.87 ID:9Yda5+FS
方式1の YubiKey から聞きたい
何が要るん、高いんちゃうん
14 :何もしていないのに壊れました :2026/11/16(月) 09:56:59.93 ID:S1k7yXwx
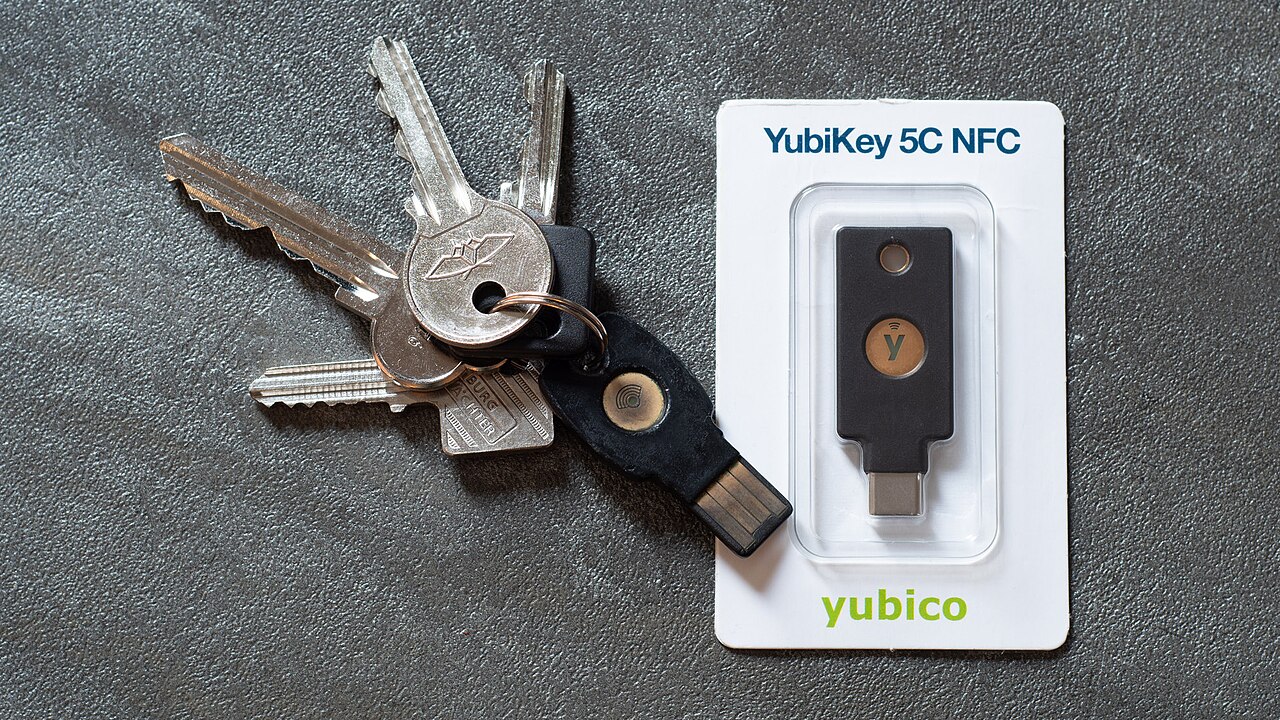
イッチやが、YubiKey は5以降で ed25519-sk が使える
-sk は Security Key の sk や
追加ソフトなしで OpenSSH だけで完結するのが気に入っとる
15 :何もしていないのに壊れました :2026/11/16(月) 09:59:23.39 ID:MNu9Yda5
ほんまにコマンド1発で YubiKey の中に鍵ができるんか
魔法みたいやん
16 :何もしていないのに壊れました :2026/11/16(月) 10:03:21.35 ID:Yda5+FS1
>>15 できるぞ、ssh-keygen に -t ed25519-sk と -O resident を付けて回すだけだ
resident にすると鍵が YubiKey 本体に登録される
あと application ってタグで鍵に名前を付けられるから、1本に複数入れても区別がつく、ここすき
17 :何もしていないのに壊れました :2026/11/16(月) 10:07:54.47 ID:eTIZWPUp
はえ〜、サンガツ
ほな ~/.ssh に残っとる id_ed25519-sk ってファイルは何なんや?
あれが漏れたら終わりなんちゃうん!?
18 :何もしていないのに壊れました :2026/11/16(月) 10:13:02.43 ID:Yda5+FS1
>>17 そこ気になるよな、最初はみんなそう思う
あのファイルは見た目こそ鍵ファイルだけど、中に鍵の素材は入ってないんだ
YubiKey の中の鍵を探すための目印でしかないから、それだけ持って行かれても何もできないぞ
19 :何もしていないのに壊れました :2026/11/16(月) 10:14:08.40 ID:Hgh0DsJG
使うときに YubiKey へタッチするやつだよね
あれ毎回だと地味に面倒なんだよな😅
20 :何もしていないのに壊れました :2026/11/16(月) 10:16:48.02 ID:eTIZWPUp
それな!
自動でマウントしたいときとか、その場に人がおらんときはどうするんや!?
21 :何もしていないのに壊れました :2026/11/16(月) 10:28:11.93 ID:S1k7yXwx
イッチやが、無人用に no-touch-required ってオプション付きで鍵を作れる
SSHFS を非対話でマウントする用途はそれで通したわ
22 :何もしていないのに壊れました :2026/11/16(月) 10:38:59.32 ID:Yda5+FS1
>>21 ここ注意な
no-touch にしても鍵を抜き取られることはないけど、挿さっている間は誰でもその鍵を「使えて」しまうんだ
root を取られたら存在確認なしで使われるから、無人で本当に必要な鍵だけに絞るんだぞ
23 :何もしていないのに壊れました :2026/11/16(月) 10:52:31.58 ID:4r23Knct
あとサーバ側の authorized_keys にも no-touch-required を前に付けないと弾かれるらしいな
知らんと普通にハマりそう
24 :何もしていないのに壊れました :2026/11/16(月) 11:05:28.67 ID:RiHgh0Ds
鍵つながりで言うと、家の鍵をスマートロックにしたらヨッメに「信用ならん」と怒られたわ
物理鍵に戻したンゴ
25 :何もしていないのに壊れました :2026/11/16(月) 11:13:09.71 ID:ctqjoV8f
うちの職場、まだ telnet が残っとる部署があるらしい
SSH の鍵の心配する以前の問題やろ
26 :何もしていないのに壊れました :2026/11/16(月) 11:19:16.97 ID:eTIZWPUp
ほな結論、YubiKey が最強ってことやな!
ワイも全部 YubiKey 1本に集約するンゴ!
27 :何もしていないのに壊れました :2026/11/16(月) 11:29:06.73 ID:9Yda5+FS
>>26 おい待て、それがいちばん危ないやつだろ
28 :何もしていないのに壊れました :2026/11/16(月) 11:37:22.72 ID:S1k7yXwx
イッチやが、YubiKey は高いんや…
台数分そろえると財布が死ぬ
方式2は、最初から PC に付いとる TPM を使う手や
29 :何もしていないのに壊れました :2026/11/16(月) 11:41:16.16 ID:MNu9Yda5
TPM って BitLocker で聞くやつ?
あれで SSH の鍵まで守れるんか
30 :何もしていないのに壊れました :2026/11/16(月) 11:43:36.60 ID:Yda5+FS1
>>29 守れるぞ、ssh-tpm-agent っていう Go 製の小さなパッケージを使うんだ
Ubuntu にはパッケージがあって、筆者は Fedora 向けの梱包も進めてるらしい
ssh-tpm-keygen で PIN 付きの鍵を作って、専用の agent 経由で使う形だな
31 :何もしていないのに壊れました :2026/11/16(月) 11:48:48.90 ID:eTIZWPUp
追加ソフトなしが目標やなかったんか!?
TPM は例外なんか!?
32 :何もしていないのに壊れました :2026/11/16(月) 11:55:34.77 ID:S1k7yXwx
イッチやが、そこは認める。TPM だけは追加ソフトが要る
最小限のやつで済ませたから許してほしい
33 :何もしていないのに壊れました :2026/11/16(月) 11:58:37.29 ID:Hgh0DsJG
TPM 方式で一番気をつけることって何なん
34 :何もしていないのに壊れました :2026/11/16(月) 12:03:14.81 ID:4r23Knct
鍵素材そのものは、暗号化されてディスクに置かれとるって記事にあるね
TPM はそれを復号する役目で、ファイルだけ漏れても使えないけど、YubiKey の -sk とは一段違うモデルだよ
35 :何もしていないのに壊れました :2026/11/16(月) 12:13:07.64 ID:RiHgh0Ds
関係ないけど応用情報の勉強、またサボってもうた
午前免除が切れるンゴ
36 :何もしていないのに壊れました :2026/11/16(月) 12:23:35.96 ID:ctqjoV8f
ニッコマ時代に情報の授業で寝とったの、今になって後悔しとる
あの頃のワイを殴りたい
37 :何もしていないのに壊れました :2026/11/16(月) 12:31:19.01 ID:9Yda5+FS
方式3、Mac の Secure Enclave のやつはどうなん
38 :何もしていないのに壊れました :2026/11/16(月) 12:39:38.50 ID:S1k7yXwx
イッチやが、macOS Sequoia から sc_auth で Enclave の中に鍵が作れる
-k p-256-ne の ne が取り出し不可って意味で、-t bio を付けると Touch ID が必須になる
39 :何もしていないのに壊れました :2026/11/16(月) 12:50:18.97 ID:eTIZWPUp
MacBook を蓋閉じて外部モニタで使っとるワイ、詰んだンゴ?
指、どこに当てればええんや!?
40 :何もしていないのに壊れました :2026/11/16(月) 13:01:33.73 ID:Yda5+FS1
>>39 ここ注意な、その運用だと詰むぞ
蓋を閉じたクラムシェル状態だと Touch ID が使えなくて、鍵の生成自体がエラーになるんだ
Safari の鍵束みたいにパスワードへ逃げる動きもしない、作るときも使うときも指紋が要るんだよな
41 :何もしていないのに壊れました :2026/11/16(月) 13:11:25.65 ID:MNu9Yda5
対策が「Touch ID 付きの純正キーボードを買え」か「YubiKey 5C Nano を挿しとけ」で草
結局 YubiKey に帰ってくるやん
42 :何もしていないのに壊れました :2026/11/16(月) 13:19:43.29 ID:Hgh0DsJG
推しの配信アーカイブ、気づいたら3時間見とった
今日の作業はもう無理ンゴ
43 :何もしていないのに壊れました :2026/11/16(月) 13:27:26.43 ID:4r23Knct
帰りの電車が遅延しとる模様
ワイ、低みの見物
44 :何もしていないのに壊れました :2026/11/16(月) 13:33:35.78 ID:RiHgh0Ds
で、結局は3方式を混ぜて、全部の環境からディスクの鍵を追い出したってことか
45 :何もしていないのに壊れました :2026/11/16(月) 13:46:46.88 ID:S1k7yXwx
イッチやが、その通り
環境ごとに合う方式が違ったから、混ぜるのが答えやった
46 :何もしていないのに壊れました :2026/11/16(月) 13:59:22.82 ID:ctqjoV8f
一番の教訓はこれやな
ハードウェア鍵は、無くす・壊れる・買い替えると鍵ごと死ぬ
authorized_keys は何本でも書けるんやから、複数本入れて冗長化するのがいちばんの安全策や
47 :何もしていないのに壊れました :2026/11/16(月) 14:10:24.78 ID:9Yda5+FS
ワイも帰ったら ~/.ssh の平文鍵、何本あるか数えてみるわ