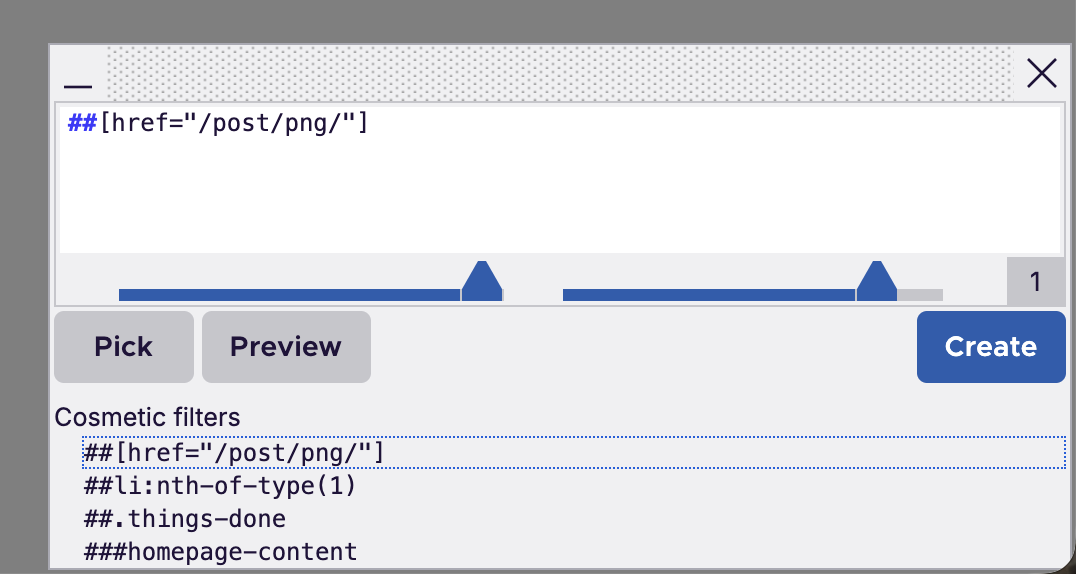
uBlock Originの要素ピッカーを悪用し、悪意あるウェブサイトが利用者の1クリックで任意の信頼済みフィルタを追加できる脆弱性が報告され、すでに修正されています。拡張機能内部のUUIDの漏えい、見えないiframeによるピッカーの遠隔操作、入力欄への改行注入を組み合わせることで、他のサイトで任意のJavaScriptを実行できる状態を作り出していました。
1 :何もしていないのに壊れました :2026/11/16(月) 03:30:35.25 ID:r23Knctq
uBlock Originの要素ピッカーを悪用すると、悪意あるサイトが1クリックで任意の信頼済みフィルタを仕込めて、どのサイトでもJSを実行できるようになるらしい
https://iter.ca/post/ubo-uxss/
2 :何もしていないのに壊れました :2026/11/16(月) 03:34:55.95 ID:bMNu9Yda
広告ブロッカーが逆に穴になるンゴ!?
守ってくれるはずのやつが裏切るってことやろ!?
3 :何もしていないのに壊れました :2026/11/16(月) 03:36:31.03 ID:B4r23Knc
>>2 裏切るというより、ピッカーの作りが悪用された形だぞ
要素ピッカーは右クリックで呼び出して、その場で要素を消すフィルタを作れる機能なんだよな
その画面が拡張機能の裏側と通信して、フィルタ追加を頼める立場にあったのが出発点だぞ
4 :何もしていないのに壊れました :2026/11/16(月) 03:38:42.43 ID:lObMNu9Y
対象はFirefox版のMV2のuBlock Originか
MV3版のuBO Liteにも似た問題はあったけど、そっちは深刻さは低めだったらしい
5 :何もしていないのに壊れました :2026/11/16(月) 03:51:09.41 ID:0DsJGzE/
【悲報】信頼済みフィルタってJSをページに注入できるんやろ
それを他人に勝手に足されるのは普通に終わってる
6 :何もしていないのに壊れました :2026/11/16(月) 04:04:11.61 ID:DsJGzE/m
ワイのPC、最近やたら重いのは近所のネコが夜中にキーボードで寝てるせいだったわ
7 :何もしていないのに壊れました :2026/11/16(月) 04:14:29.13 ID:bMNu9Yda
そもそもピッカーのURLが分からんと始まらんやろ
拡張機能の中のページなんやから、普通は外から見えんはずやんけ
8 :何もしていないのに壊れました :2026/11/16(月) 04:26:21.08 ID:B4r23Knc
>>7 そこ気になるよな、最初はみんな引っかかるのはそのUUIDだと思う
Firefox版で必要なのはインストールごとにランダムな拡張機能の内部UUIDだけなんだよな
問題は、そのUUIDが漏れる経路が用意されてたことだぞ
9 :何もしていないのに壊れました :2026/11/16(月) 04:37:43.74 ID:gh0DsJGz
デフォルトのフィルタの中に、広告サーバーのJSへのfetchを差し替えるやつがあるらしい
その処理の中で、moz-extension://のURLへXHRを投げるから、UUIDがURLに丸ごと入る
10 :何もしていないのに壊れました :2026/11/16(月) 04:50:39.02 ID:V8fAlObM
攻撃側のサイトがXHR自体をフックしておけば、そのURLからUUIDを抜けるって寸法か
本来はダミーのスクリプトを返すための仕組みなのに
11 :何もしていないのに壊れました :2026/11/16(月) 04:54:44.02 ID:bMNu9Yda
fetchをフックするやつを、さらにフックして覗くってこと!?
フックの上塗りやんけ、ややこしすぎるンゴ
12 :何もしていないのに壊れました :2026/11/16(月) 04:58:14.25 ID:bMNu9Yda
>>11 ややこしいけど、要は合言葉が書かれた伝言を、横から読めたってことだぞ
サイト側から特定の広告JSへのfetchを起こさせれば、フックが勝手に動いてUUIDが手に入る
記事も、漏れる経路はこのフィルタだけじゃないと言ってるな
13 :何もしていないのに壊れました :2026/11/16(月) 05:05:09.77 ID:lObMNu9Y
UUIDさえ分かれば、ピッカーのページを自分のサイトのiframeに入れられるわけか
14 :何もしていないのに壊れました :2026/11/16(月) 05:10:30.47 ID:yXwxeTIZ
しかも透明にできるらしいな、opacity 0で見えないiframeってやつ
15 :何もしていないのに壊れました :2026/11/16(月) 05:24:16.00 ID:QB4r23Kn
見えないピッカーをどうやって操作するんや
クリックもできんやろ、透明やぞ!?
16 :何もしていないのに壊れました :2026/11/16(月) 05:36:28.20 ID:QB4r23Kn
>>15 操作はクリックじゃなくてメッセージでできるんだよな
MessageChannelを作って、epickerStartという開始メッセージをピッカーのiframeへ送る
あとはshowDialogとかを送って、フィルタの中身と作成ボタンの有効化まで遠隔でやれるらしいぞ
17 :何もしていないのに壊れました :2026/11/16(月) 05:39:05.30 ID:0DsJGzE/
普通のピッカーは勝手なフィルタ、特にスクリプトレット系は入れられんように制限してるはずやろ
18 :何もしていないのに壊れました :2026/11/16(月) 05:40:08.47 ID:B4r23Knc
>>17 そこを抜くのがopt欄への改行注入だぞ
本来はimageみたいなマッチ種別を入れる欄で、フィルタの後ろに$付きでくっつく
そこに改行を入れて次の行から任意の信頼済みフィルタを書き足す、というのが核心だな
19 :何もしていないのに壊れました :2026/11/16(月) 05:52:49.41 ID:gh0DsJGz
入力欄に改行入れたら別行が増えるって、古典的な注入の形そのものやな
20 :何もしていないのに壊れました :2026/11/16(月) 06:03:56.58 ID:DsJGzE/m
ワイも昔、自己紹介欄に改行入れすぎてプロフィールが崩壊したことあるわ
あれとはレベルが違うけど
21 :何もしていないのに壊れました :2026/11/16(月) 06:07:43.08 ID:bMNu9Yda
で、最後はユーザーに押させる必要があるんやろ
作成ボタンだけは本人のクリックが要るってことやな
22 :何もしていないのに壊れました :2026/11/16(月) 06:12:05.24 ID:B4r23Knc
>>21 そのとおり、著者はクリック取得の実装まではしてないと書いてる
ただ透明なiframeを重ねておけば、ページ上の普通のクリックを、見えない作成ボタンへのクリックに化けさせられる
サイト上で何か1回押させれば成立する、というのが1クリックの意味だぞ
23 :何もしていないのに壊れました :2026/11/16(月) 06:17:43.17 ID:V8fAlObM
追加されたフィルタが信頼済み扱いになる理由は、ピッカー経由の追加は常に信頼されるからか
24 :何もしていないのに壊れました :2026/11/16(月) 06:23:56.28 ID:lObMNu9Y
記事によると、少なくとも再コンパイルまでは信頼済み扱いらしい
ユーザーが後で自前フィルタをいじれば再コンパイルで信頼は消えるけど、攻撃側がすぐ被害サイトを開けば意味がない、とも書いてる
25 :何もしていないのに壊れました :2026/11/16(月) 06:36:25.20 ID:yXwxeTIZ
つまり踏んだ直後に別サイトでJS実行まで持っていかれるわけやな
時間差で無効化されても間に合わんやつ
26 :何もしていないのに壊れました :2026/11/16(月) 06:49:29.50 ID:bMNu9Yda
これ見つけたの人間やないんか?
GPT-5.6 Solが大半の重労働をしたって書いてあるやろ
27 :何もしていないのに壊れました :2026/11/16(月) 06:50:49.30 ID:B4r23Knc
>>26 著者は、フィルタ注入からUXSSがありそうだと当たりを付けてAIに調べさせたらしいな
AIが問題を見つけて、著者が検証した、という分担だぞ
ちなみにPoCのコードの大半はClaudeが書いたそうだ
28 :何もしていないのに壊れました :2026/11/16(月) 06:53:43.89 ID:0DsJGzE/
AIに脆弱性を探させる時代、ほんまに来てしもうたな
探す側も守る側も同じ道具を使うわけや
29 :何もしていないのに壊れました :2026/11/16(月) 07:01:54.41 ID:gh0DsJGz
ワイの職場、来月から健康診断の予約がWebだけになるらしい
紙の申込書が恋しいわ
30 :何もしていないのに壊れました :2026/11/16(月) 07:11:39.23 ID:bMNu9Yda
修正はもう入ってるんやろな?
ここが一番気になるんやが
31 :何もしていないのに壊れました :2026/11/16(月) 07:23:05.43 ID:B4r23Knc
>>30 記事の時点で修正済みだぞ
対策の一つは、本物のピッカーだけが知る秘密の合言葉を持たせることだな
コンテンツスクリプトから受け取った合言葉を、最初のメッセージでピッカー側が示す作りに変わったらしい
32 :何もしていないのに壊れました :2026/11/16(月) 07:33:56.46 ID:DsJGzE/m
要するに、ピッカーは誰からのメッセージでも受けたらあかんかった、って話やな
33 :何もしていないのに壊れました :2026/11/16(月) 07:43:31.00 ID:V8fAlObM
そのとおりで、記事も主因はそこだと書いてる
攻撃者のページからのメッセージを受け付けること自体が問題だったんだよな
34 :何もしていないのに壊れました :2026/11/16(月) 07:51:32.24 ID:lObMNu9Y
拡張機能の内部ページをiframeで開かせる発想、言われてみれば怖いな
内部UUIDを秘密扱いにしすぎるのも危ういってことか
35 :何もしていないのに壊れました :2026/11/16(月) 07:59:16.62 ID:yXwxeTIZ
UUIDはランダムでも、漏れる経路が一つでもあれば秘密にならんからな
今回みたいに正規のフィルタ処理がURLを外部に見せる形になると、一気に崩れる
36 :何もしていないのに壊れました :2026/11/16(月) 08:05:26.35 ID:bMNu9Yda
ほなuBlockはもう使わん方がええんか!?
広告まみれのネットに戻るンゴ!?
37 :何もしていないのに壊れました :2026/11/16(月) 08:11:19.48 ID:B4r23Knc
>>36 そこは飛躍しすぎだぞ、修正は済んでるんだよな
むしろ教訓は、強い権限を持つUIほど、誰の言うことを聞くのかを厳密に決めないと危ない、ってことだと思う
権限が強い道具ほど、入り口の確認が要るんだよな
38 :何もしていないのに壊れました :2026/11/16(月) 08:15:38.35 ID:r23Knctq
イッチやが、個人的にはピッカーみたいな便利機能が、そのまま攻撃の操作パネルになる構図が一番ゾッとしたわ
新しく穴を作ったんじゃなくて、正規の機能を全部つなげただけやからな
39 :何もしていないのに壊れました :2026/11/16(月) 08:18:41.04 ID:gh0DsJGz
チェーン型の脆弱性って、一つ一つは小さく見えるのが厄介だよな😅
40 :何もしていないのに壊れました :2026/11/16(月) 08:21:09.40 ID:0DsJGzE/
広告ブロックのフィルタがJS注入までできる時点で、フィルタはほぼコードやもんな
そら厳重に扱わなあかんわ
41 :何もしていないのに壊れました :2026/11/16(月) 08:25:18.82 ID:B4r23Knc
一番役に立つ教訓はこれだと思う
拡張機能の内部UIは、開けた時点で安全とは限らないし、メッセージの送り主確認と、入力欄の改行みたいな境界処理は、権限が強い場所ほど先に潰しておくべきだぞ
42 :何もしていないのに壊れました :2026/11/16(月) 08:31:01.85 ID:bMNu9Yda
更新だけは忘れずにやっとくわ、サンガツ