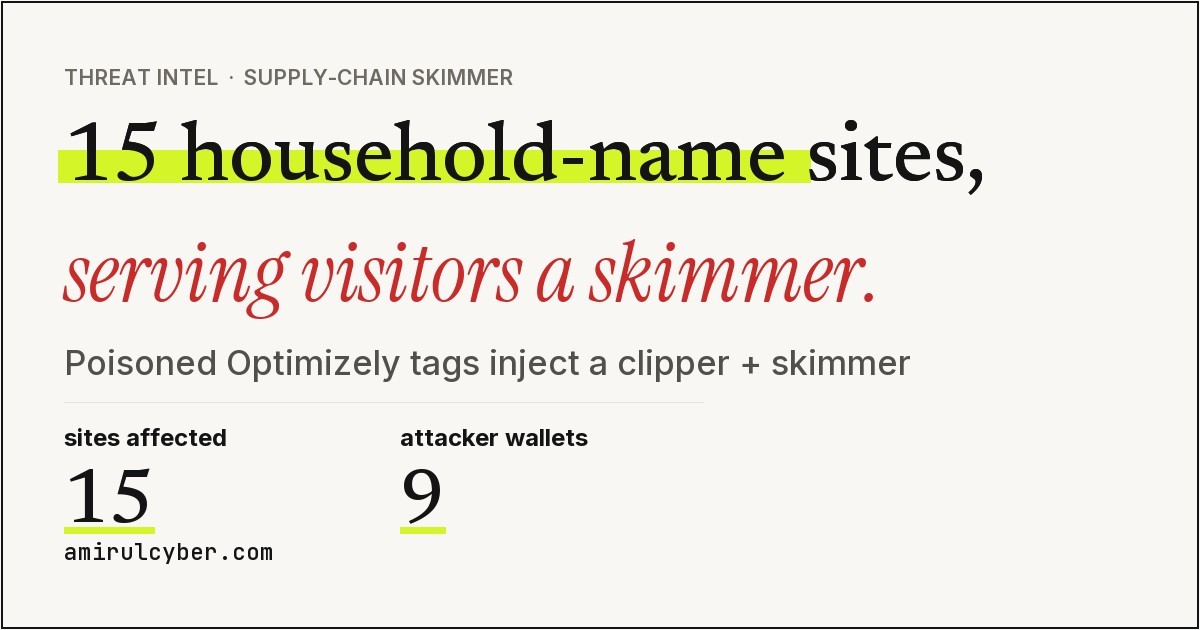
A/Bテスト等で広く使われるOptimizelyの配信バンドルに攻撃者のJavaScriptが注入され、CNN、Zoom、Fox News、BBC、GitLabなど15の大手サイトの訪問者が、暗号資産アドレスのすり替え(クリッパー)とカード情報の窃取(スキマー)の対象になっていたとする解析が公開されました。自サイトのオリジンが無事でもタグ層が汚染されていれば訪問者が被害に遭う構造で、CSPで実行を防げたサイトもあったとされています。
1 :何もしていないのに壊れました 2026/11/17(火) 06:08:38.22 ID:ObMNu9Yd
Optimizelyのバンドルに窃盗スクリプトが仕込まれて、CNNとかZoomとかFox Newsの訪問者の暗号資産アドレスがすり替えられとるらしい
https://amirulcyber.com/2026/11/16/optimjack-optimizely-skimmer/
CNN, Zoom, Fox News Served Visitors a Crypto-Stealing Skimmer – OPTIMJACK (Nov 2026) - Amirul CyberAttacker JavaScript injected into Optimizely bundles swaps visitor crypto addresses and skims cards on 10+ sites. Chain, payload, IOCs.amirulcyber.com2 :何もしていないのに壊れました 2026/11/17(火) 06:17:14.00 ID:ObMNu9Yd
ファッ!?
ワイ昨日Zoom開いたンゴ…ワイの財布もう空なんか!?
3 :何もしていないのに壊れました 2026/11/17(火) 06:28:16.16 ID:gh0DsJGz
落ち着け、まず何が起きたかだぞ
ってレベルの話ではあるが、踏んだ全員が盗まれたわけじゃない
4 :何もしていないのに壊れました 2026/11/17(火) 06:38:43.31 ID:gh0DsJGz
要はA/Bテストとかでみんなが入れてるOptimizelyの配信ファイル、その中身に攻撃者のローダーが混入してたってことだぞ
自サイトのサーバーがやられたんじゃなくて、タグ層が汚染されてたのが厄介なんだよな
5 :何もしていないのに壊れました 2026/11/17(火) 06:52:12.21 ID:QB4r23Kn
影響サイトいくつあるんや
6 :何もしていないのに壊れました 2026/11/17(火) 07:05:06.17 ID:L6RiHgh0
>>5 記事では15サイトのページ読み込みが確認されとる
CNN、Zoom、Fox News、BBC、Salesforce、GitLab、American Eagle、Hootsuiteとか、名前聞いたことあるとこばっかりやぞ
7 :何もしていないのに壊れました 2026/11/17(火) 07:07:26.73 ID:8fAlObMN
GitLabまで入っとるのが怖いンゴ
開発者向けサイトやぞ
8 :何もしていないのに壊れました 2026/11/17(火) 07:09:11.05 ID:ObMNu9Yd
ローダーって何するやつなんや、ワイにも分かるように言うてや
9 :何もしていないのに壊れました 2026/11/17(火) 07:13:45.61 ID:gh0DsJGz
>>8 バンドルの正規の実験コードの直後に、小さいスニペットがくっついてるんだよな
それが外部の track.js という攻撃者スクリプトを読み込むだけの役目だぞ
10 :何もしていないのに壊れました 2026/11/17(火) 07:16:45.82 ID:QB4r23Kn
読み込み先のドメインが 1688360.cc って、いかにも怪しい数字ドメインで草
11 :何もしていないのに壊れました 2026/11/17(火) 07:23:54.48 ID:ObMNu9Yd
その track.js が本体で、クリッパーとカードスキマーが1ファイルに同梱されとる
貼ったウォレットアドレスを送金前に攻撃者のものへすり替えるやつや
12 :何もしていないのに壊れました 2026/11/17(火) 07:32:37.51 ID:ObMNu9Yd
すり替えって、コピペした瞬間に変わるんか?
13 :何もしていないのに壊れました 2026/11/17(火) 07:41:55.93 ID:gh0DsJGz
>>12 手口がかなり広いぞ
クリップボードの読み書き、コピーイベント、ページ内のテキスト書き換え、入力欄の値、fetchやXHRのURLとボディまでフックしてる
50ミリ秒ごとに画面テキストを走査して決済っぽいキーワードがある時だけ動く、という条件付けまで入ってるんだよな
14 :何もしていないのに壊れました 2026/11/17(火) 07:52:47.12 ID:L6RiHgh0
しかも対応通貨がETH、BTC、LTC、BCH、TRX、DOGE、SOL、TONと8種類もある
15 :何もしていないのに壊れました 2026/11/17(火) 08:04:14.46 ID:QB4r23Kn
地味に怖いのが、アドレスのチェックサム検証を本気で実装してるとこ
二重SHA256やbase58check、bech32、TONのCRC16まで通貨ごとに正しく検証してからすり替えるから、見た目の違和感がほぼ無い
16 :何もしていないのに壊れました 2026/11/17(火) 08:16:16.83 ID:8fAlObMN
攻撃者が一番真面目に仕事しとる部分で草
17 :何もしていないのに壊れました 2026/11/17(火) 08:29:52.97 ID:QB4r23Kn
カードスキマーの方はどうなんや
18 :何もしていないのに壊れました 2026/11/17(火) 08:31:03.18 ID:gh0DsJGz
>>17 カード番号はLuhnチェックとブランド判定、期限とCVVの桁数まで検証してから抜く仕様だぞ
送信は sendBeacon で /card.php へ、セッション内で重複排除までしてる
作り込みが業務用レベルなんだよな
19 :何もしていないのに壊れました 2026/11/17(火) 08:33:48.31 ID:ObMNu9Yd
スクショも撮られるって見たけどマ?
20 :何もしていないのに壊れました 2026/11/17(火) 08:37:08.27 ID:L6RiHgh0
>>19 マやぞ
html2canvasを同じC2から引っ張ってきて、ページのJPEGスクリーンショットとURL、Cookieを /hit.php に送るモジュールが入っとる
すり替えられた元のアドレスも一緒に送られる
21 :何もしていないのに壊れました 2026/11/17(火) 08:38:38.51 ID:8fAlObMN
iPhoneだけ別ステージがあるのも凝っとるな
22 :何もしていないのに壊れました 2026/11/17(火) 08:52:33.56 ID:8fAlObMN
iOS端末だけ boot.js という第2段階が.icu ドメインから注入されるぞ
iOS 18.6以下では隠しiframeまで使うらしいが、boot.js自体は難読化されてて解析中、と記事には書いてある
23 :何もしていないのに壊れました 2026/11/17(火) 08:56:12.31 ID:QB4r23Kn
うちの会社もOptimizely入れてるかもしれん…確認方法あるんか
24 :何もしていないのに壊れました 2026/11/17(火) 08:58:17.08 ID:gh0DsJGz
>>23 記事が3ステップの確認法を出してるぞ
配信されてる自サイトのOptimizelyバンドルを取得して 1688360 で検索する、CSPのscript-src違反で知らないホストが出てないか見る、テスト用のウォレットアドレスを貼って送信される値が一致するか確かめる、この3つだ
25 :何もしていないのに壊れました 2026/11/17(火) 09:03:29.65 ID:L6RiHgh0
CSPで助かったサイトもあるらしいな
26 :何もしていないのに壊れました 2026/11/17(火) 09:08:06.89 ID:L6RiHgh0
>>25 あるぞ、2サイトはスニペット自体は汚染されてたけどCSPのscript-src違反で実行がブロックされてた
つまり「汚染されてた」と「ペイロードが実行された」は別、というのがこの事件の大事な切り分けだな
27 :何もしていないのに壊れました 2026/11/17(火) 09:15:27.36 ID:ObMNu9Yd
オリジンが無事でも訪問者が盗まれるってのが一番タチ悪いわ
サイト運営側は自分のサーバーばっかり見とるから気付きにくいンゴ
28 :何もしていないのに壊れました 2026/11/17(火) 09:22:13.91 ID:QB4r23Kn
>>27 そこが今回の核心だと思うぞ
タグマネージャとか外部スクリプトは「他人のコードを自サイト権限で実行してる」のと同義なんだよな
29 :何もしていないのに壊れました 2026/11/17(火) 09:29:06.40 ID:8fAlObMN
話変わるけどワイの職場、タグの追加申請が情シスの承認なしでマーケ部だけで完結する運用やねん
これ見せたら顔青くなるやろな
30 :何もしていないのに壊れました 2026/11/17(火) 09:34:25.55 ID:L6RiHgh0
それはそれで別の事故定期
31 :何もしていないのに壊れました 2026/11/17(火) 09:42:36.86 ID:ObMNu9Yd
イッチやが、記事の著者はこの攻撃をOPTIMJACKって名付けてるな
IOCもまとめて公開されてるから、自サイト分は一回検索しとくのが無難やと思う
32 :何もしていないのに壊れました 2026/11/17(火) 09:52:21.71 ID:ObMNu9Yd
ところでワイの財布は結局無事なんか? Zoom開いただけやけど
33 :何もしていないのに壊れました 2026/11/17(火) 09:58:23.51 ID:gh0DsJGz
>>32 記事の手口だと、被害が出るのはアドレスを貼ったりカードを入力したりした場面だぞ
開いただけで即全額、とは記事には書いてないな
ただCookieやスクショが送られるモジュールはあるから、無事とは言い切れないのが正直なところだ
34 :何もしていないのに壊れました 2026/11/17(火) 10:05:59.19 ID:ObMNu9Yd
はえ〜、貼る前にアドレスの頭と尻を確認する癖つけなあかんな
サンガツ
35 :何もしていないのに壊れました 2026/11/17(火) 10:10:28.21 ID:QB4r23Kn
ハードウェアウォレットの画面で確認するのが結局最強って話に帰ってくる
36 :何もしていないのに壊れました 2026/11/17(火) 10:15:32.19 ID:8fAlObMN
サードパーティスクリプトの棚卸し、来週の宿題になったわ…めんどくさンゴ
37 :何もしていないのに壊れました 2026/11/17(火) 10:17:52.75 ID:gh0DsJGz
教訓はシンプルで、外部スクリプトは全部「自サイトで動く他人のコード」として扱えってことだぞ
CSPを報告だけじゃなくブロックで効かせる、バンドルの中身を定期的に検索する、この2つで今回の型はだいぶ防げる
38 :何もしていないのに壊れました 2026/11/17(火) 10:21:46.33 ID:L6RiHgh0
とりあえず自サイトのバンドルに1688360が無いか、今すぐ検索やな